Jak się okazuje, partia wygasających certyfikatów Secure Boot nie jest jedynym problemem związanym z Secure Boot, którym Microsoft i społeczeństwo muszą się martwić w tym roku. Badacze firmy ESET odkryli 11 podatnych na ataki programów ładujących UEFI Shim podpisanych i zapomnianych przez firmę Microsoft na dekadę. Charakter tych podkładek pozwala na flashowanie ich na dowolnym komputerze PC z zainstalowanym certyfikatem UEFI innej firmy firmy Microsoft, który następnie otwiera komputer na rootkity i inne formy trudnego do usunięcia złośliwego oprogramowania.
Podkładki UEFI są najczęściej kojarzone z Linuksem, ponieważ są to minimalne programy ładujące pierwszego stopnia, które Microsoft podpisuje, aby mogły uruchamiać się w ramach bezpiecznego rozruchu. W rezultacie dotknięte podkładki pochodzą głównie z różnych dystrybucji Linuksa, chociaż podobne podpisane pliki binarne są również używane przez niektóre narzędzia UEFI i narzędzia diagnostyczne. Problem nie polega na tym, że te komponenty zawierają nowo odkryte luki. Zamiast tego obejmują wcześniej ujawnione wady, które zostały już załatane. Można jednak nadal instalować starsze wersje podatne na ataki i ufać im w systemach, których dotyczy problem, ponieważ są one podpisane certyfikatem Bezpiecznego rozruchu firmy Microsoft.
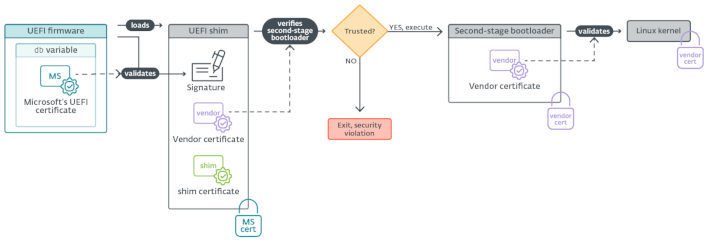
Na szczęście to nie koniec zguby i ciemności. Firma ESET zgłosiła ten problem w lutym, a od wtorkowej aktualizacji Microsoftu z 9 czerwca w pełni zaktualizowane systemy Windows 11 nie ufają już 11 podatnym na ataki podkładkom UEFI dodanym do bazy danych odwołań bezpiecznego rozruchu (dbx). Użytkownicy Linuksa mogą sprawdzić, czy ich systemy są chronione poprzez usługę Linux Vendor Firmware Service lub uruchamiając skrypt `uefi-dbx-audit’. Zatem problem rozwiązany?
Głównie. Jak Notatki ESET-a„To, co sprawia, że te stare podkładki są niebezpieczne, to nie nowa luka w zabezpieczeniach, lecz fakt, że nie jest potrzebna żadna nowa luka, aby ominąć UEFI Secure Boot”. Microsoft cofnął zaufanie do 11 zidentyfikowanych dotychczas wrażliwych podkładek, ale tylko te zostały udokumentowane. Podkładki podpisane przed utworzeniem repozytorium „przeglądu podkładek” w 2017 r. nie były śledzone centralnie, co oznacza, że nadal mogą istnieć dodatkowe starsze podkładki podatne na ataki. Tych plików binarnych nie można dodać do listy unieważnień bezpiecznego rozruchu, dopóki nie zostaną zidentyfikowane, co sprawia, że dalsze badania prowadzone przez firmę Microsoft, firmę ESET i szerszą społeczność zajmującą się bezpieczeństwem są niezbędne.